De ce testele continue de phishing nu funcționează
De ce testele continue de phishing nu funcționează? Un studiu recent arată că multe companii încă se bazează pe simulări de phishing învechite, în timp ce atacatorii folosesc inteligență…
de Vlad Popoviciu ·
De ce testele continue de phishing nu funcționează?
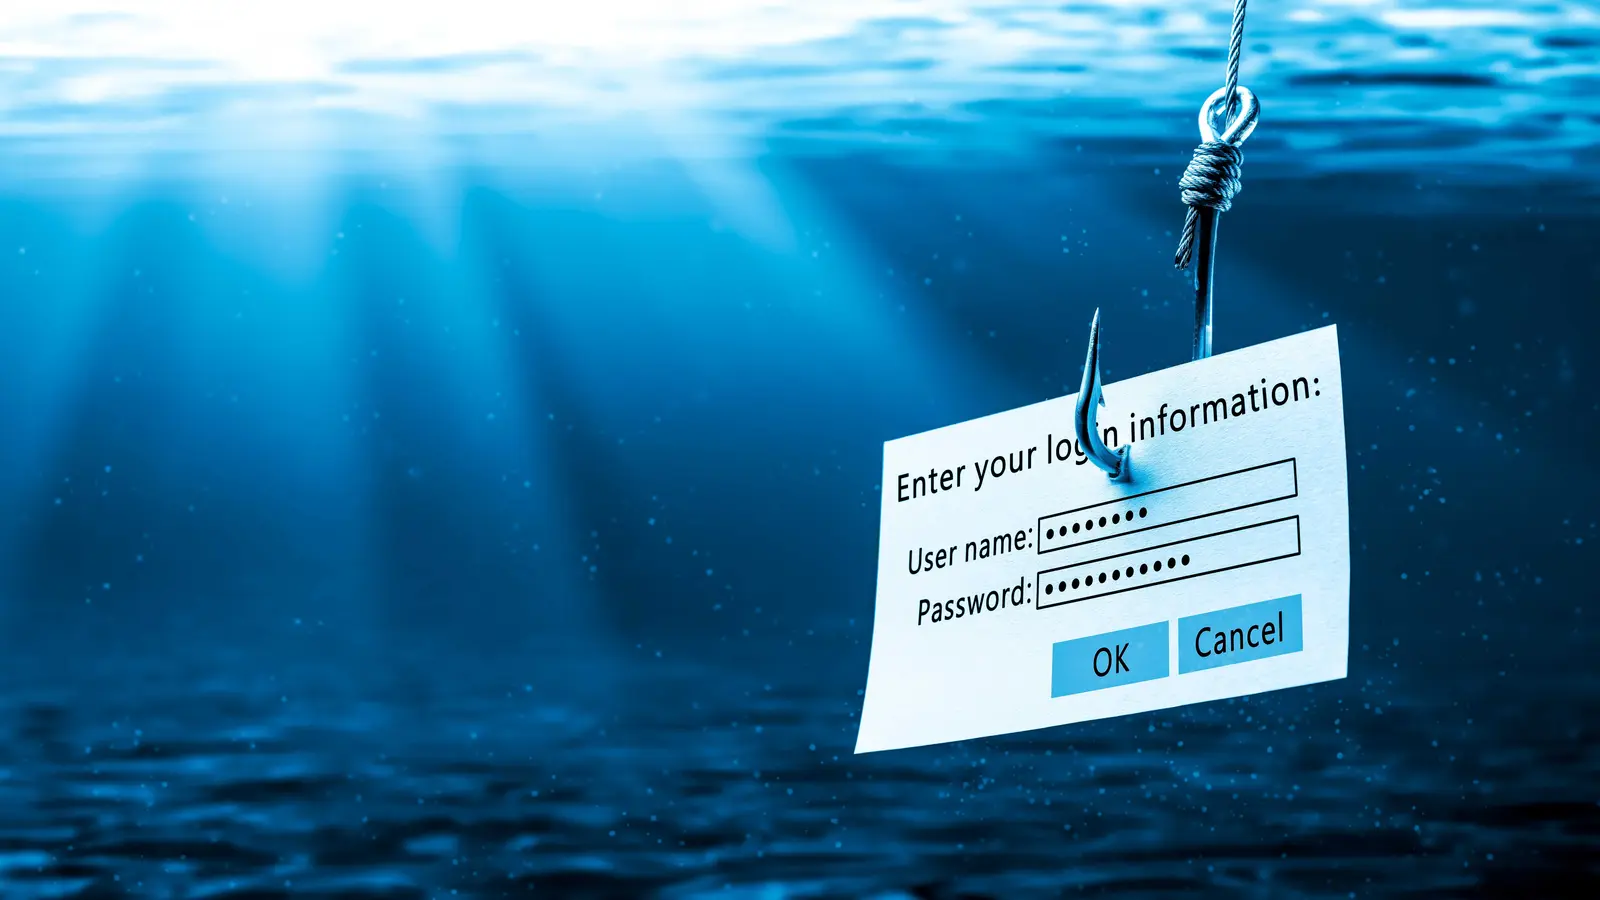
Un studiu recent arată că multe companii încă se bazează pe simulări de phishing învechite, în timp ce atacatorii folosesc inteligență artificială pentru a crea escrocherii hiper‑personalizate. Diferența dintre metodele de antrenament vechi și amenințările noi se agravează, lăsând angajații vulnerabili și echipele de securitate rătăcind să țină pasul.
Pe tot globul, firmele efectuează exerciții de phishing regulate care imită atacuri din trecut. Aceste simulări folosesc adesea șabloane și subiecte generice. În schimb, cybercriminalii aplică învățare automată pentru a analiza date publice, postări pe rețele sociale și documente corporative, creând e‑mailuri care seamănă cu corespondența legitimă a companiei. Rezultatul este un decalaj între ceea ce angajații exersează și ceea ce se întâmplă în realitate.
Inteligența artificială permite atacatorilor să genereze e‑mailuri care reflectă tonul, referințele și chiar stilul managerului unui angajat.
Cum ajută AI la phishing?
Un exemplu a fost un e‑mail fals de factură care conținea numele destinatarului, codul exact al proiectului și o dată limită ce se potriveau cu calendarul companiei. E‑mailul părea să provină de la un furnizor de încredere, iar linkul de phishing conducea la o pagină de autentificare care captura credențialele. Antrenamentul tradițional, axat pe semne generice de phishing, nu a pregătit personalul pentru o astfel de decepție sofisticată.
Echipele de securitate raportează că procentul de angajați care dau click pe linkuri phishing generate de AI a crescut cu 35% în ultimul an. În contrast, rata de succes a simulărilor mai vechi, generice, a scăzut sub 10%.
Această disparitate evidențiază faptul că angajații nu dobândesc abilitățile necesare pentru a detecta fraudele subtile.
Trebuie să trecem la simulări reale?
Unii experți susțin că organizațiile ar trebui să abandoneze exercițiile scriptate și să expună personalul la tentative de phishing low‑risk, care reflectă peisajul actual al amenințărilor. Alții avertizează că testele necontrolate pot provoca panică sau pierderi accidentale de date. O abordare echilibrată implică utilizarea AI pentru a genera scenarii realiste, urmată de o sesiune de debriefing în care se explică clar ce a făcut e‑mailul suspect. Această metodă îmbunătățește conștientizarea fără a compromite securitatea.
Companiile care au adoptat antrenamentul bazat pe AI raportează o reducere de 25% a incidentelor de phishing reușite în șase luni.
Cheia este iterația continuă: actualizarea simulărilor pe măsură ce apar noi tipare de atac și oferirea de feedback imediat angajaților.
Factorul uman rămâne esențial
Chiar și cele mai sofisticate simulări nu pot înlocui judecata umană. Antrenamentul ar trebui să pună accent pe gândirea critică: verificarea adreselor expeditorului, examinarea URL-urilor și confirmarea solicitărilor prin canale secundare. Angajații trebuie încurajați să pună întrebări la orice e‑mail care cere acțiune urgentă sau date personale. Prin cultivarea unei culturi de scepticism, organizațiile pot reduce riscul ca chiar și cele mai convingătoare încercări de phishing să reușească.
Costul unei singure breșe de phishing poate ajunge la milioane de dolari, inclusiv onorarii legale, amenzi de reglementare și daune reputaționale. Pe măsură ce atacatorii își rafinează instrumentele, fereastra de prevenție se restrânge.
Companiile care investesc astăzi în antrenament dinamic, îmbunătățit de AI, pot evita incidente costisitoare mâine.
Întrebări frecvente
Q: Cât de des ar trebui actualizate simulările de phishing? A: Ideal, la fiecare 90 de zile, sau mai curând dacă apare o tendință de atac nouă. Actualizările regulate mențin antrenamentul relevant și angajații alertați.
Q: Pot testele generate de AI afecta moralul angajaților? A: Dacă sunt realizate transparent și urmate de feedback constructiv, pot chiar crește încrederea și implicarea în practicile de securitate.
Q: Care este cea mai bună modalitate de a verifica un e‑mail suspect? A: Contactați expeditorul printr-un canal independent, cum ar fi un număr de telefon cunoscut sau un e‑mail separat, și verificați solicitarea înainte de a acționa.